Bezpečnost WordPressu a pohodlná práce mohou fungovat společně. Rozhodují zabezpečené přihlášení, přiměřená oprávnění a jasná odpovědnost za správu webu.
WordPress umožňuje pohodlně upravovat stránky, publikovat články nebo spravovat e-shop. Stejně snadno ale může člověk s dostatečným oprávněním změnit nastavení celého webu. Každý další administrátorský účet proto rozšiřuje okruh lidí, zařízení a přístupů, které je potřeba chránit.
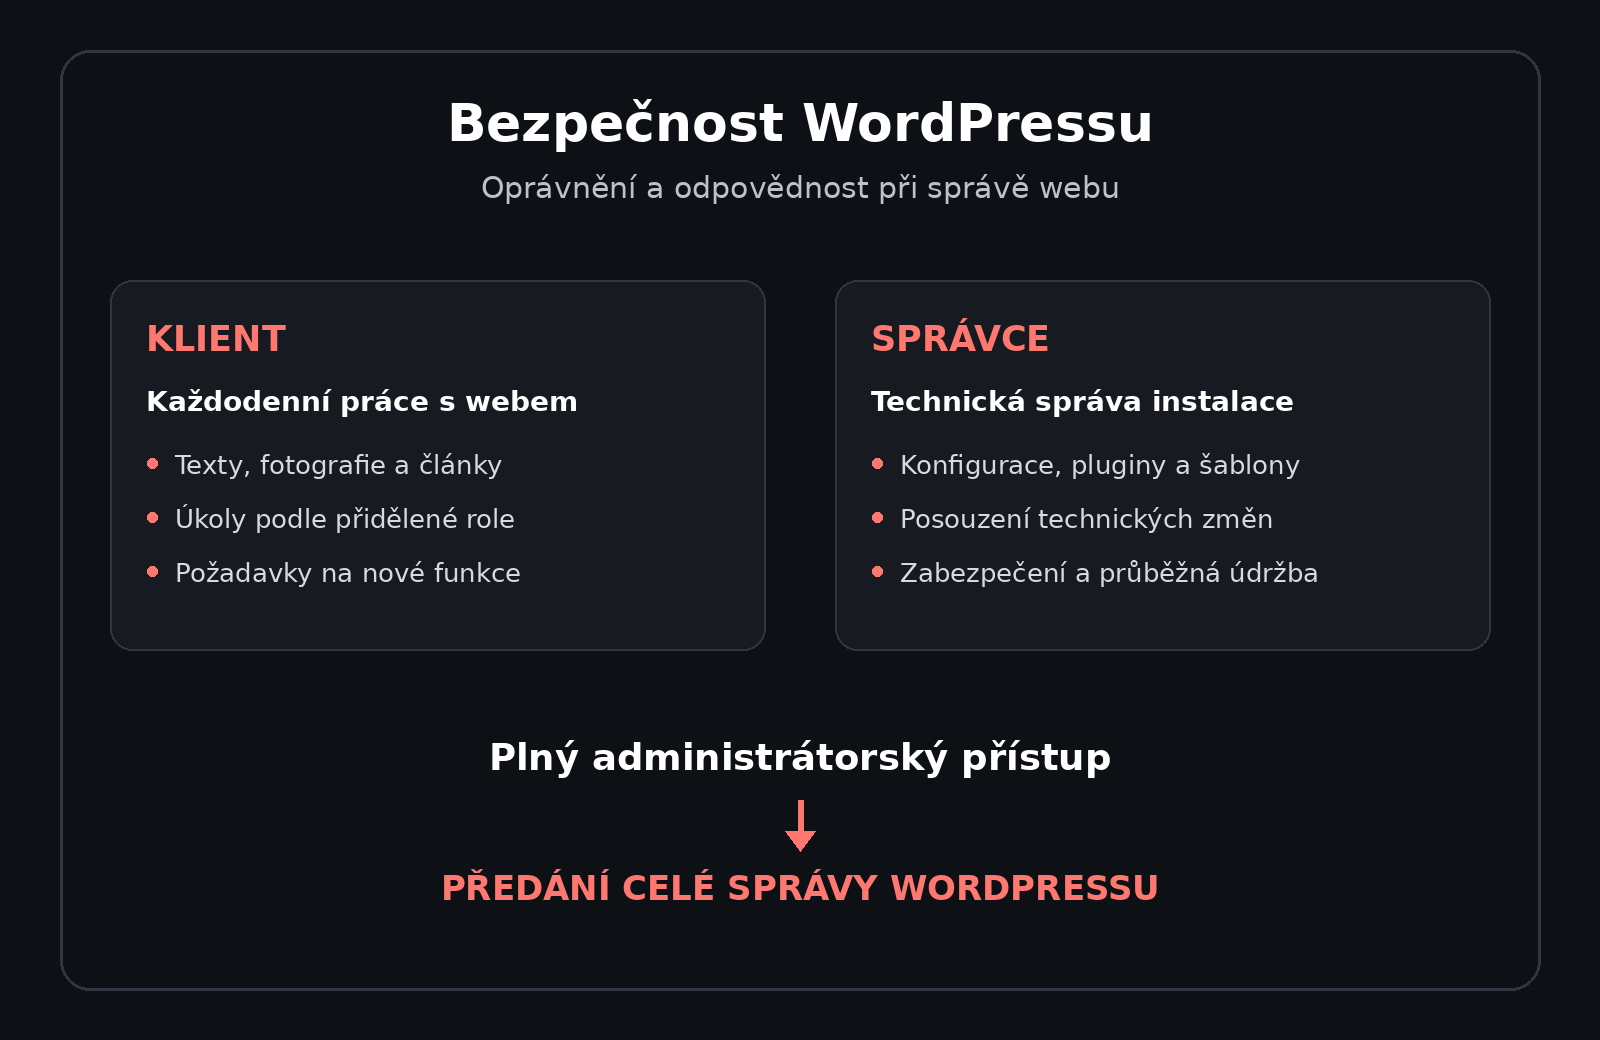
Ve Web-Invest.cz vycházíme z jednoduchého pravidla: odpovědnost za správu musí odpovídat možnosti řídit změny a zabezpečení systému. Proto u WordPressu v naší kompletní správě ponecháváme plná administrátorská práva správci. Klient dostává oprávnění potřebná pro svou každodenní práci. Pokud chce převzít plný administrátorský přístup, předáváme mu zároveň správu dané instalace a náš management WordPressu končí.
1. Bezpečnost WordPressu začíná přihlášením přes passkeys
Passkey je přihlašovací klíč, který nahrazuje zadávání hesla kryptografickým ověřením. Přihlášení obvykle potvrdíte otiskem prstu, rozpoznáním obličeje, PINem zařízení nebo bezpečnostním klíčem. Biometrické údaje zůstávají v zařízení. Passkeys jsou odolné vůči phishingu a odstraňují riziko opakovaného používání stejného hesla u různých služeb.[1]
Pro uživatele to může znamenat rychlejší přihlášení. Pro správce je přínosem omezení rizik spojených s odcizenými a hádanými hesly. Podporu passkeys lze do WordPressu doplnit kompatibilním přihlašovacím řešením, například prostřednictvím Wordfence.[2]
Součástí nastavení musí být také bezpečná obnova přístupu. Ztracený telefon řešíme předem připraveným postupem, například druhým registrovaným klíčem. Stejnou pozornost věnujeme náhradním způsobům přihlášení: snadno zneužitelná obnova účtu by oslabila i dobře zabezpečený hlavní vstup.
Ztráta telefonu nemusí znamenat ztrátu přístupu
Příklad z běžného provozu: redaktor používá přihlášení z telefonu, který přestane fungovat. Bezpečnost WordPressu v takové chvíli závisí na připravené obnově účtu. Druhý registrovaný klíč může pomoci zachovat přístup. Správce předem domluví postup pro ověření uživatele, takže ztracené zařízení neřeší plošným oslabením přihlášení ostatních lidí.
Při zavedení passkeys proto ověřujeme také dostupnost záložního způsobu přihlášení. Samotné úspěšné první přihlášení nestačí. Uživatel musí vědět, jak postupovat při výměně telefonu, a správce musí mít jasno, které náhradní cesty jsou v konkrétní instalaci povolené.
2. Změna adresy loginu omezuje běžné automatizované pokusy
Výchozí přihlašovací adresu WordPressu znají také automatizované nástroje. Změna URL přihlašovacího formuláře umožňuje omezit dostupnost původního vstupu. Z toho plyne její praktický přínos: část jednoduchých robotů zkoušejících pouze standardní adresu se k formuláři nedostane.[3]
Oprávněný uživatel si novou adresu uloží do záložek. Při běžné práci je tak rozdíl minimální.
Změna loginu je doplňková vrstva ochrany. Její účinnost závisí také na tom, zda instalace nenabízí další přihlašovací cesty. Samotné ukrytí formuláře neřeší zranitelný plugin, odcizenou přihlášenou relaci ani chybná oprávnění. Proto jej spojujeme s aktualizacemi, zabezpečením účtů a kontrolou dalších vstupů do systému.[4]
Pro bezpečnost WordPressu je užitečné rozlišovat, co jednotlivé vrstvy řeší. Nová adresa formuláře může omezit roboty mířící na standardní login. Zabezpečení samotného účtu ověřuje, kdo se přihlašuje. Oprávnění následně určují, co smí přihlášený člověk provést. Tyto vrstvy na sebe navazují a každá má jiný úkol.
3. Omezení regionů a IP adres podle skutečné potřeby
Pokud administraci používá několik konkrétních lidí, nastavujeme její dostupnost podle jejich potřeb. Jednou z možností je omezení přihlášení podle země, ze které přichází spojení.
Takové omezení může snížit počet nežádoucích pokusů z blokovaných regionů. Geolokace však vychází z IP adresy a může se mýlit. Z tohoto důvodu ji bereme jako doplněk ověření identity. Pravidla pro správce přitom nastavujeme odděleně od dostupnosti veřejného webu, kterou potřebují zákazníci i vyhledávače.[5]
Přesnější kontrolu může nabídnout omezení na konkrétní povolené IP adresy nebo přístup přes správcovskou VPN. V našem nastavení má povolená IP umožnit přístup k přihlášení; uživatel stále musí prokázat svou identitu a splnit další bezpečnostní podmínky.
Počítáme také s prací z mobilu, změnou připojení a cestováním. Potřebný přístup domluvíme předem, případně upravíme konkrétní pravidlo. Při řešení jednoho přihlášení zachováváme ochranu ostatních účtů.
Při práci na cestách je lepší řešit potřebný přístup předem. Uživatel sdělí správci, kdy a odkud bude administraci potřebovat. Správce posoudí vhodné pravidlo pro konkrétní situaci. Bezpečnost WordPressu tak může zůstat zachovaná i při změně připojení; kvůli jednomu člověku nemusí být administrace otevřená bez omezení všem.
4. Proč klientovi ve spravovaném WordPressu nedáváme administrátora
Administrátor má ve standardní samostatné instalaci WordPressu široká oprávnění. Může instalovat a aktivovat pluginy, měnit šablony, spravovat uživatele a zasahovat do nastavení webu.[6]
Každá taková změna může ovlivnit bezpečnost, výkon nebo funkčnost. Nový plugin může způsobit konflikt. Změna nastavení může narušit objednávky nebo napojení na další služby. Deaktivace bezpečnostního řešení může odstranit část ochrany.
Pokud má stejná oprávnění několik nezávislých lidí, správce musí řešit také zásahy, které předem neposoudil. Obtížně pak udržuje jednotnou konfiguraci a plánuje další aktualizace.
U WordPressu v naší kompletní správě proto plná administrátorská oprávnění klientovi ani jeho externím spolupracovníkům nepředáváme. Technické změny provádí správce, který posoudí jejich dopady a zajistí navazující údržbu.
Stejné pravidlo platí i pro požadavek „jen na chvíli“. Dočasně udělený administrátorský přístup umožňuje změny, které v instalaci zůstanou i po odebrání oprávnění.
Požadavek na plugin řešíme jako technickou změnu
Klient například potřebuje přidat formulář nebo novou funkci pro objednávky. Popíše, co má web umožnit, a správce vybere vhodné řešení. Posoudí jeho návaznosti na současné pluginy, šablonu a připojené služby. Bezpečnost WordPressu zahrnuje také domluvu, kdo bude nové řešení aktualizovat a udržovat po jeho zavedení.
5. Klient má oprávnění pro svou každodenní práci
Potřebujete upravit text, přidat fotografii, publikovat článek nebo vyřídit objednávku? Přístup nastavíme podle těchto úkolů.
Pro práci s obsahem lze využít redaktorskou nebo upravenou roli. Pro e-shop nastavujeme odpovídající oprávnění ke konkrétním činnostem, například správě produktů a objednávek. WordPress umožňuje jednotlivá oprávnění přidělovat a odebírat podle potřeb.[6]
Každý člověk má vlastní účet. Díky tomu lze přístup samostatně upravit nebo odebrat a lépe dohledat provedené změny.
Požadavek na novou funkci řešíme se správcem. Součástí práce je výběr vhodného řešení, kontrola návazností a domluva jeho další údržby.
Rozdělení rolí pomáhá i při změnách v týmu. Když spolupráce s redaktorem skončí, lze upravit jeho vlastní účet a ponechat účty ostatních uživatelů. Pokud kolega přebírá další úkol, správce posoudí potřebná oprávnění pro tuto práci. Bezpečnost WordPressu se tím opírá o konkrétní činnosti, nikoli o sdílení jednoho univerzálního administrátorského účtu.
6. Plný administrátorský přístup znamená předání celé správy
Klient se může rozhodnout spravovat WordPress sám nebo jej svěřit jinému dodavateli. Při takovém rozhodnutí provedeme předání podle sjednaných podmínek.
Předáním plných administrátorských práv klientovi nebo jím pověřené třetí osobě ukončujeme veškerý management dané instalace WordPressu. K předem sjednanému a potvrzenému datu končí námi zajišťované:
- aktualizace WordPressu, pluginů a šablon;
- správa zabezpečení, účtů a přístupových pravidel;
- monitoring a řešení upozornění v rámci správy WP;
- zálohování a obnova zajišťované v rámci této služby;
- údržba konfigurace a napojených služeb;
- řešení provozních problémů v rámci dosavadního managementu.
Při předání upřesníme stav instalace, rozsah předávaných podkladů a další povinnosti nového správce. Od tohoto data již další správu WordPressu nezajišťujeme a nepřebíráme odpovědnost za následné změny, údržbu ani zabezpečení instalace. Ukončení správy nemění závazky k práci provedené před předáním.
Případné pokračování hostingu, správy domény nebo jiných samostatných služeb řešíme zvlášť podle dohody. Návrat WordPressu do naší správy vyžaduje nové posouzení jeho stavu a dohodu o převzetí.
Ve Web-Invest.cz nastavujeme přístupy tak, aby klient mohl pohodlně pracovat a správce mohl udržovat bezpečnost a provoz webu. Plnou kontrolu nad WordPressem předáváme společně s jeho další správou.
Co si vyjasnit před změnou správce
Před předáním potřebuje klient i nový správce vědět, ke kterému datu změna nastane a jaké podklady budou předány. Je také potřeba rozlišit samotný management WordPressu od samostatných služeb. Bezpečnost WordPressu a jeho další údržbu od potvrzeného data přebírá nový správce; případné pokračování hostingu nebo správy domény se řeší podle zvláštní dohody.
7. Kontrolní seznam pro bezpečnost WordPressu
Bezpečnost WordPressu udržujeme průběžně. Při nastavení i následné údržbě ověřujeme těchto sedm oblastí:
- Vlastní účet pro každého člověka. Přístup lze samostatně odebrat a změny spojit s konkrétním uživatelem.
- Silné přihlášení a bezpečná obnova. Passkeys doplníme záložním klíčem a předem domluveným postupem pro ztrátu zařízení.
- Role podle skutečných úkolů. Redaktor potřebuje práci s obsahem; technickou konfiguraci zajišťuje správce.
- Ochrana přihlašovacích cest. Změnu loginu posuzujeme společně s dalšími vstupy do instalace.
- Přístupová pravidla pro běžný provoz. Omezení IP adres či regionů musí počítat s mobilem, cestováním a dostupností veřejného webu.
- Aktualizace, monitoring a obnovitelné zálohy. Průběžná údržba doplňuje ochranu samotného účtu.
- Jasné předání správy. Předem potvrdíme datum, rozsah podkladů a odpovědnost nového správce.
Pokud řešíte bezpečnost WordPressu na firemním webu, domluvte si s námi konzultaci. Přístupy nastavíme podle práce, kterou skutečně potřebujete vykonávat, a požadavků na provoz instalace.
Časté otázky k bezpečnosti WordPressu
Jak passkeys pomáhají chránit přihlášení?
Passkeys posilují bezpečnost WordPressu tím, že pro přihlášení používají kryptografické ověření vázané na web. Uživatel přihlášení potvrdí odemknutím svého zařízení. Ochranu doplňuje předem připravená obnova přístupu, například pomocí druhého klíče.
Mohu upravovat web bez administrátorských práv?
Ano. Pro články, fotografie nebo další obsah nastavíme redaktorskou či upravenou roli. U e-shopu přidělíme oprávnění ke konkrétní práci s produkty a objednávkami. Bezpečnost WordPressu tím spojujeme s pohodlnou každodenní prací.
Stačí pro bezpečnost WordPressu změnit přihlašovací adresu?
Změna adresy může omezit jednoduché automatizované pokusy. Potřebuje však doplnit zabezpečením účtů, aktualizacemi, kontrolou oprávnění a dalších přihlašovacích cest. Sama neřeší zranitelný plugin ani odcizenou přihlášenou relaci.
Co se stane, když převezmu plný administrátorský přístup?
K předem sjednanému a potvrzenému datu převezmete správu dané instalace a náš management WordPressu skončí. Upřesníme předávané podklady i stav webu. Hosting, doménu nebo jiné samostatné služby řešíme zvlášť podle dohody.